Gardez la maîtrise de vos applications et de vos données.
Une application métier doit respecter vos responsabilités et vos contraintes. Avec UERP.AI, les accès, les données, l’hébergement et les connexions sont définis dès le cadrage du projet.
Accès anticipé sur demande · Les modalités techniques sont précisées selon le projet.
Une base claire pour avancer en confiance.
La sécurité se construit avec des choix adaptés aux personnes, aux informations et aux outils concernés.
Localisation des données
Un hébergement en France ou en Europe peut être étudié selon les besoins et l’architecture retenue.
Rôles et accès
Définissez les profils et les droits nécessaires pour que chacun travaille sur les informations utiles à sa mission.
Connexions maîtrisées
Cadrez les échanges avec vos outils existants, les données concernées et les droits associés à chaque intégration.
La bonne information, pour la bonne personne.
Une application peut réunir plusieurs équipes sans donner à tous les mêmes possibilités. Les rôles, les vues et les étapes de validation sont configurés à partir de votre organisation et de vos processus.
- Identifier les utilisateurs et leurs responsabilités
- Définir les accès aux écrans et aux données
- Préciser qui peut modifier ou valider une étape
Les droits exacts sont définis et testés pour chaque application.
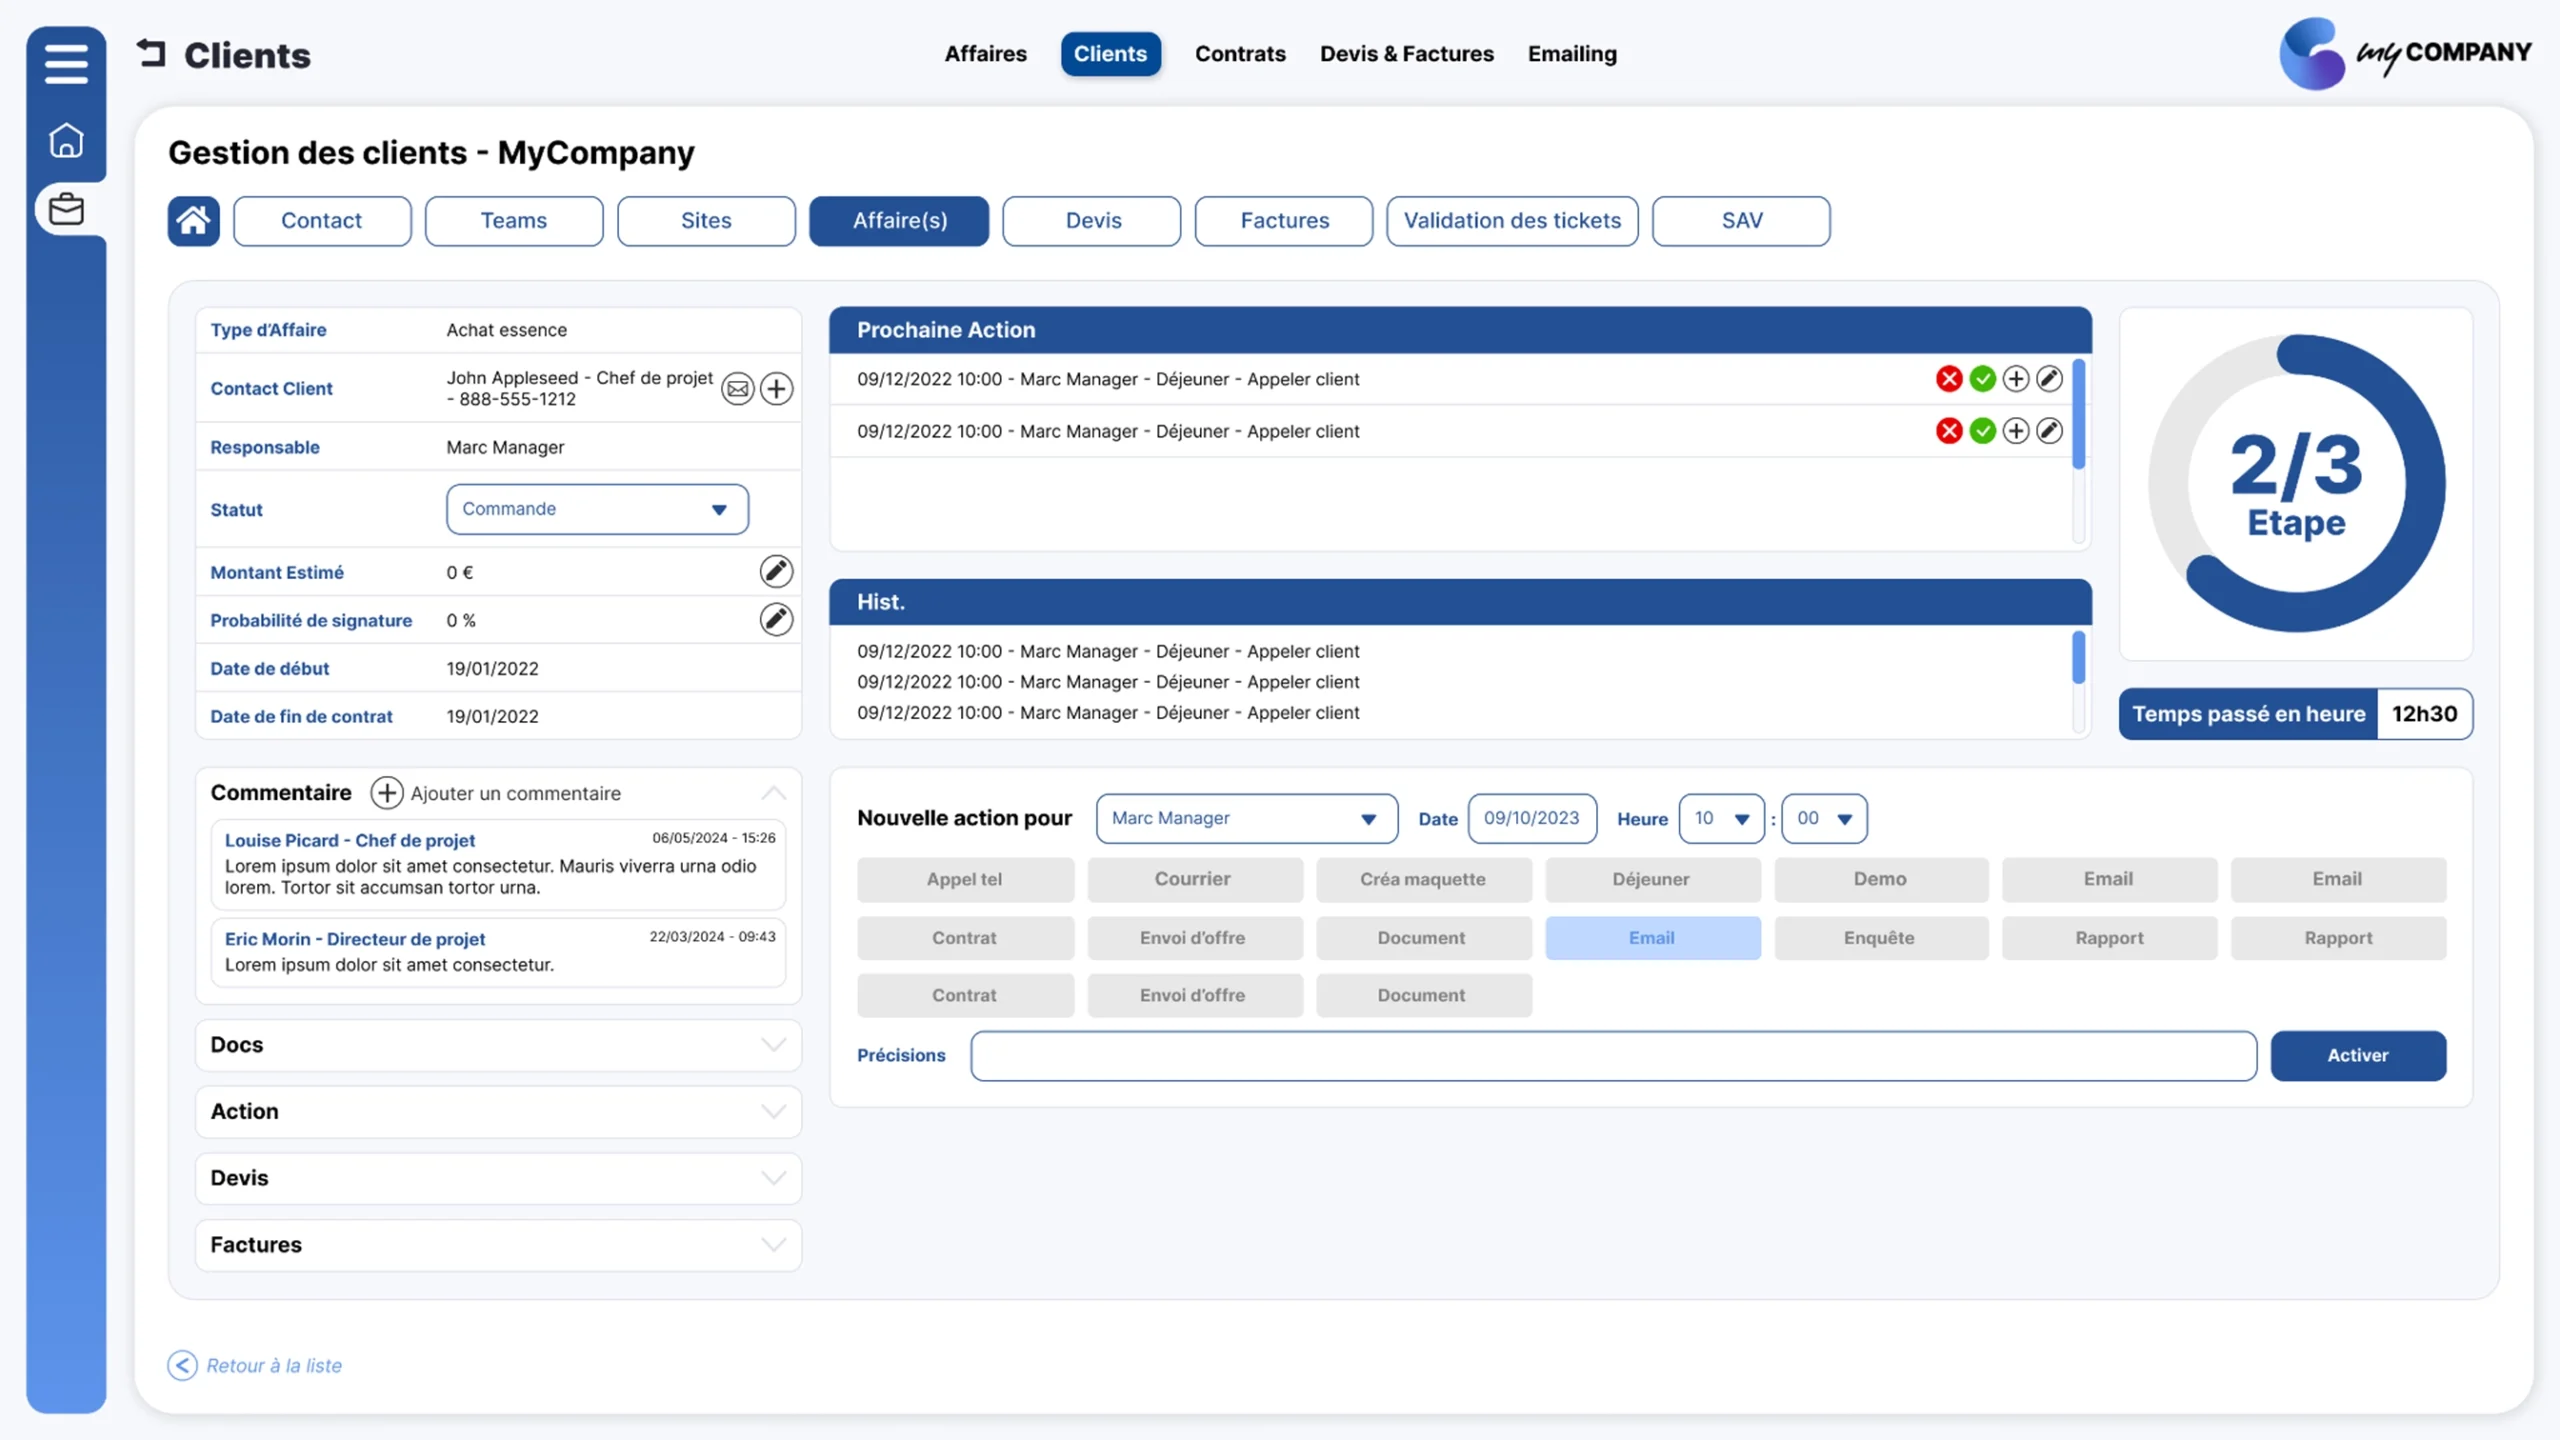
Schéma explicatif, pas une matrice de droits standard du produit.
Intégrer les exigences RGPD au cadrage.
Les données nécessaires, leur utilisation, les personnes habilitées et leur durée de conservation doivent être examinées pour chaque application. Le traitement et les responsabilités entre votre organisation, UERP.AI et les éventuels prestataires sont à préciser selon la configuration retenue.
Une localisation en France ou en Europe ne suffit pas, à elle seule, à établir la conformité d’un traitement. Les flux, les prestataires et les mesures adaptées doivent aussi être évalués.
Le périmètre et les engagements applicables sont définis dans la documentation du projet.
Des décisions techniques adaptées à votre contexte.
L’hébergement, le déploiement et les échanges par API sont étudiés avec les outils à connecter et les exigences de votre organisation. Le détail est confirmé lors du cadrage.
Choisir l’hébergement
Précisez le lieu d’hébergement et les services nécessaires selon le projet.
Définir les flux
Identifiez les données échangées, les systèmes concernés et les autorisations utiles.
Tester avant diffusion
Vérifiez les parcours, les rôles et les connexions avant d’élargir l’utilisation.
Les réponses à cadrer avec votre projet.
Mes données peuvent-elles être hébergées en France ou en Europe ?
Cette possibilité est envisagée selon l’architecture et les services retenus. Le lieu d’hébergement et les prestataires sont à confirmer pour votre application.
Comment gérer les accès de mes équipes ?
Les rôles, les droits et les étapes de validation se définissent en fonction de vos utilisateurs et de leurs responsabilités.
UERP.AI garantit-il à lui seul ma conformité RGPD ?
Non. La conformité dépend du traitement mis en place, des données et des responsabilités de chaque acteur. Ces points doivent être examinés dans le cadre du projet.
Quelles certifications de sécurité possède UERP.AI ?
L’équipe UERP.AI peut préciser les justificatifs et engagements applicables à l’architecture envisagée.
Parlons de vos exigences dès le départ.
Présentez les données, les utilisateurs et les outils concernés. L’équipe UERP.AI pourra préciser avec vous les options d’hébergement, les accès et les intégrations.